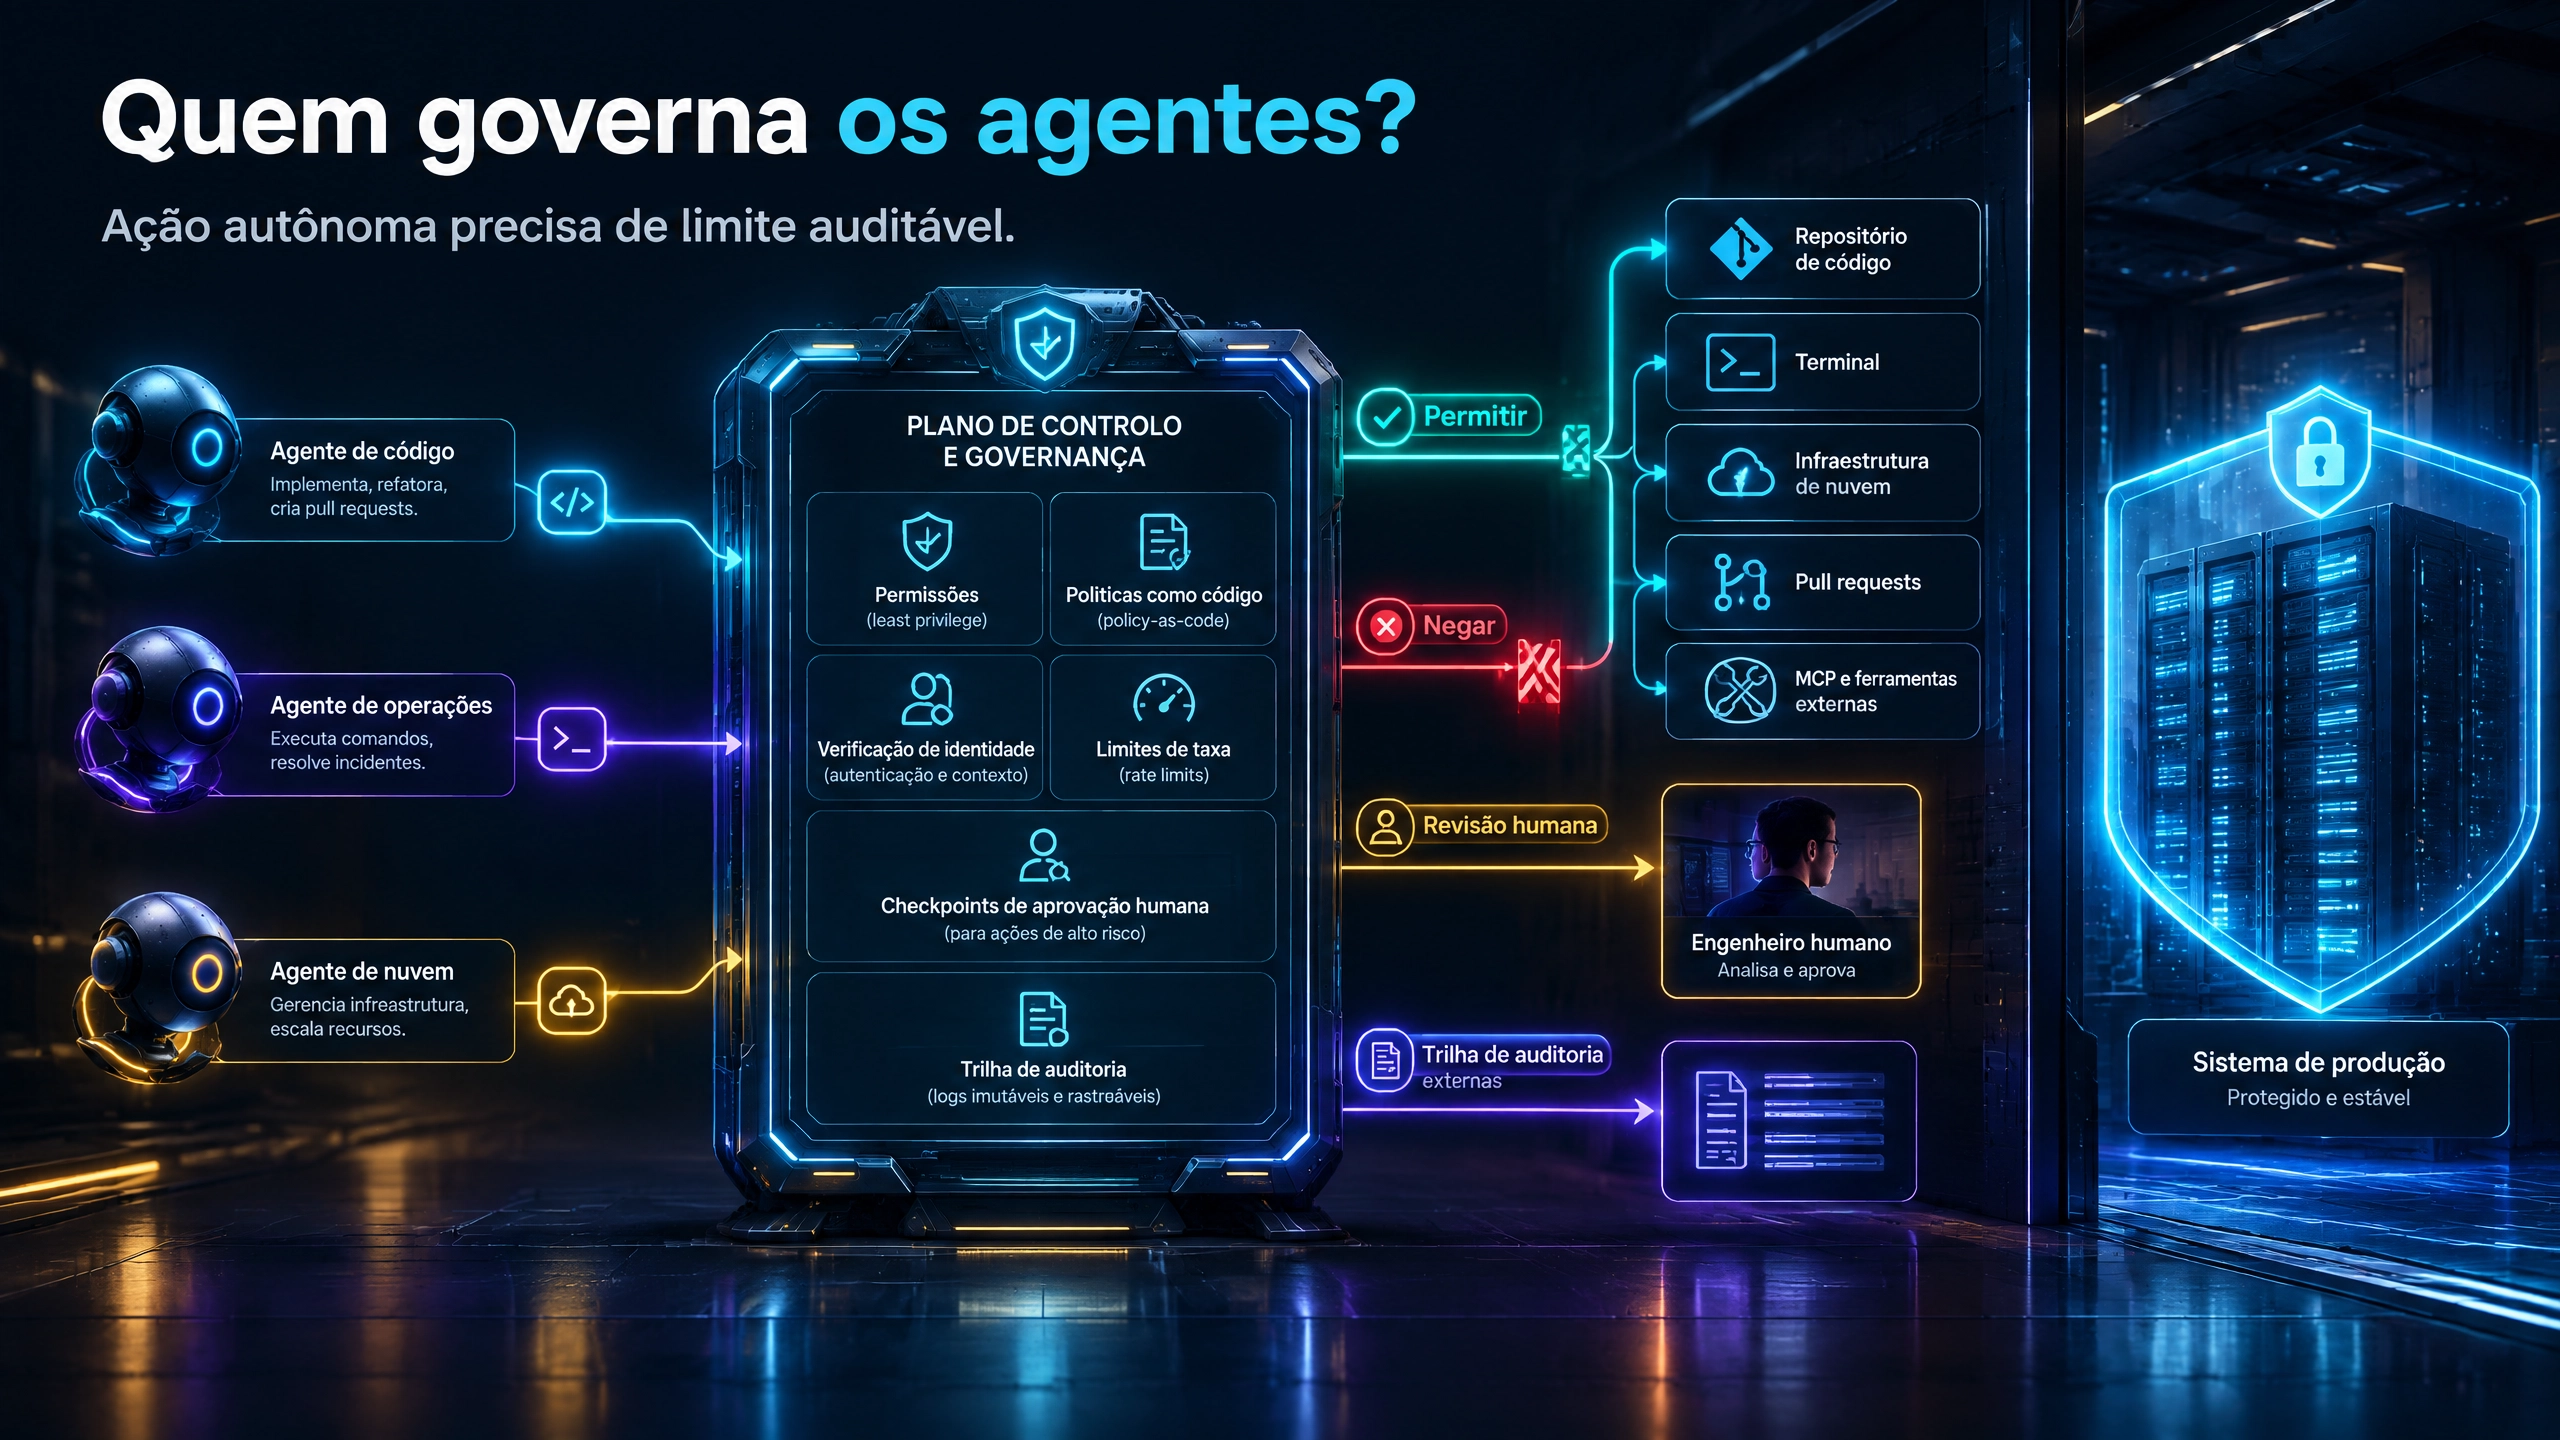
A pergunta de 2025 era como construir agentes. A de 2026 é como governar os que já estão rodando.
Agentes de código abrem pull requests, alteram arquivos, chamam ferramentas e, em muitos times, já operam em paralelo. Sem regra clara, o que sobra não é só retrabalho — é ação que precisa ser desfeita, não resposta que precisa ser corrigida.
Governança de agentes não é o mesmo que governança de modelo. Uma olha o que o sistema diz; a outra olha o que o sistema faz: quais repositórios acessa, quais comandos executa, quem autorizou e quando a permissão termina.
O que está se consolidando no mercado
Empresas e plataformas passaram a tratar governança como camada operacional, não como documento de política. Os controles que mais aparecem: inventário, contexto controlado, policy-as-code e hooks, validação humana em pontos críticos e rastro auditável.
- Microsoft Agent Control Specification (ACS): Publicou uma especificação de controle de comportamento de agentes que define cinco checkpoints no ciclo de vida de um agente: input, LLM, estado, execução de ferramenta e output. A ideia é tratar guardrails como contrato portátil, expresso em YAML, versionável e auditável, que qualquer framework pode adotar. O Agent Governance Toolkit, disponível como SDK .NET, implementa enforcement de política, rate limiting, identidade zero-trust e logging de auditoria para agentes autônomos.
- GitHub Agent Control Plane: Lançou o agent control plane em GA, com um painel consolidado para administradores de IA. Cada entrada de log de auditoria inclui um identificador
actor_is_agent, com os camposusereuser_idpara mostrar em nome de quem o agente está agindo. Um novo eventoagent_session.taskcaptura quando sessões começaram, terminaram ou falharam. A plataforma também permite configurar uma allowlist corporativa de servidores MCP através de um registry centralizado. - Grid Dynamics Rosetta: Construiu o Rosetta, uma camada de governança open-source que impõe políticas de arquitetura, guardrails de segurança e requisitos de compliance em 12 workflows estruturados de SDLC — com gates human-in-the-loop antes de qualquer código ser gerado. A premissa é inverter a direção: em vez de o agente assumir e produzir volume inútil, o Rosetta empurra padrões de pensamento e metodologia de engenharia para o agente, com instruções versionadas e distribuídas como código.
- Red Hat Developer Hub: Demonstrou um caso prático onde um agente conectado ao catálogo corporativo descobriu que o serviço de reconciliação que ele precisava construir já existia, mas pertencia a outro domínio e resolvia outro problema. O agente leu handbooks de dois domínios diferentes, identificou um conflito de regras (Kafka vs. IBM MQ para transações de pagamento) e propôs uma solução que citava a cláusula de exceção do próprio handbook. A violação de PCI-DSS foi evitada antes de qualquer linha de código ser escrita.
- AgentGuard Framework: Um framework acadêmico de controle de acesso baseado em atributos, insere uma camada entre o agente e suas ferramentas. Cada chamada de ferramenta é verificada por um servidor de controle antes da ação ser executada. Políticas declarativas definem quando uma chamada deve ser permitida, negada ou enviada para revisão humana. Em avaliação com 100 tarefas multi-step, o AgentGuard eliminou 41 casos de execução anormal, introduziu apenas 3 novos e manteve 100 execuções com ganho de segurança sem perda de trabalho benigno.
O padrão que se repete
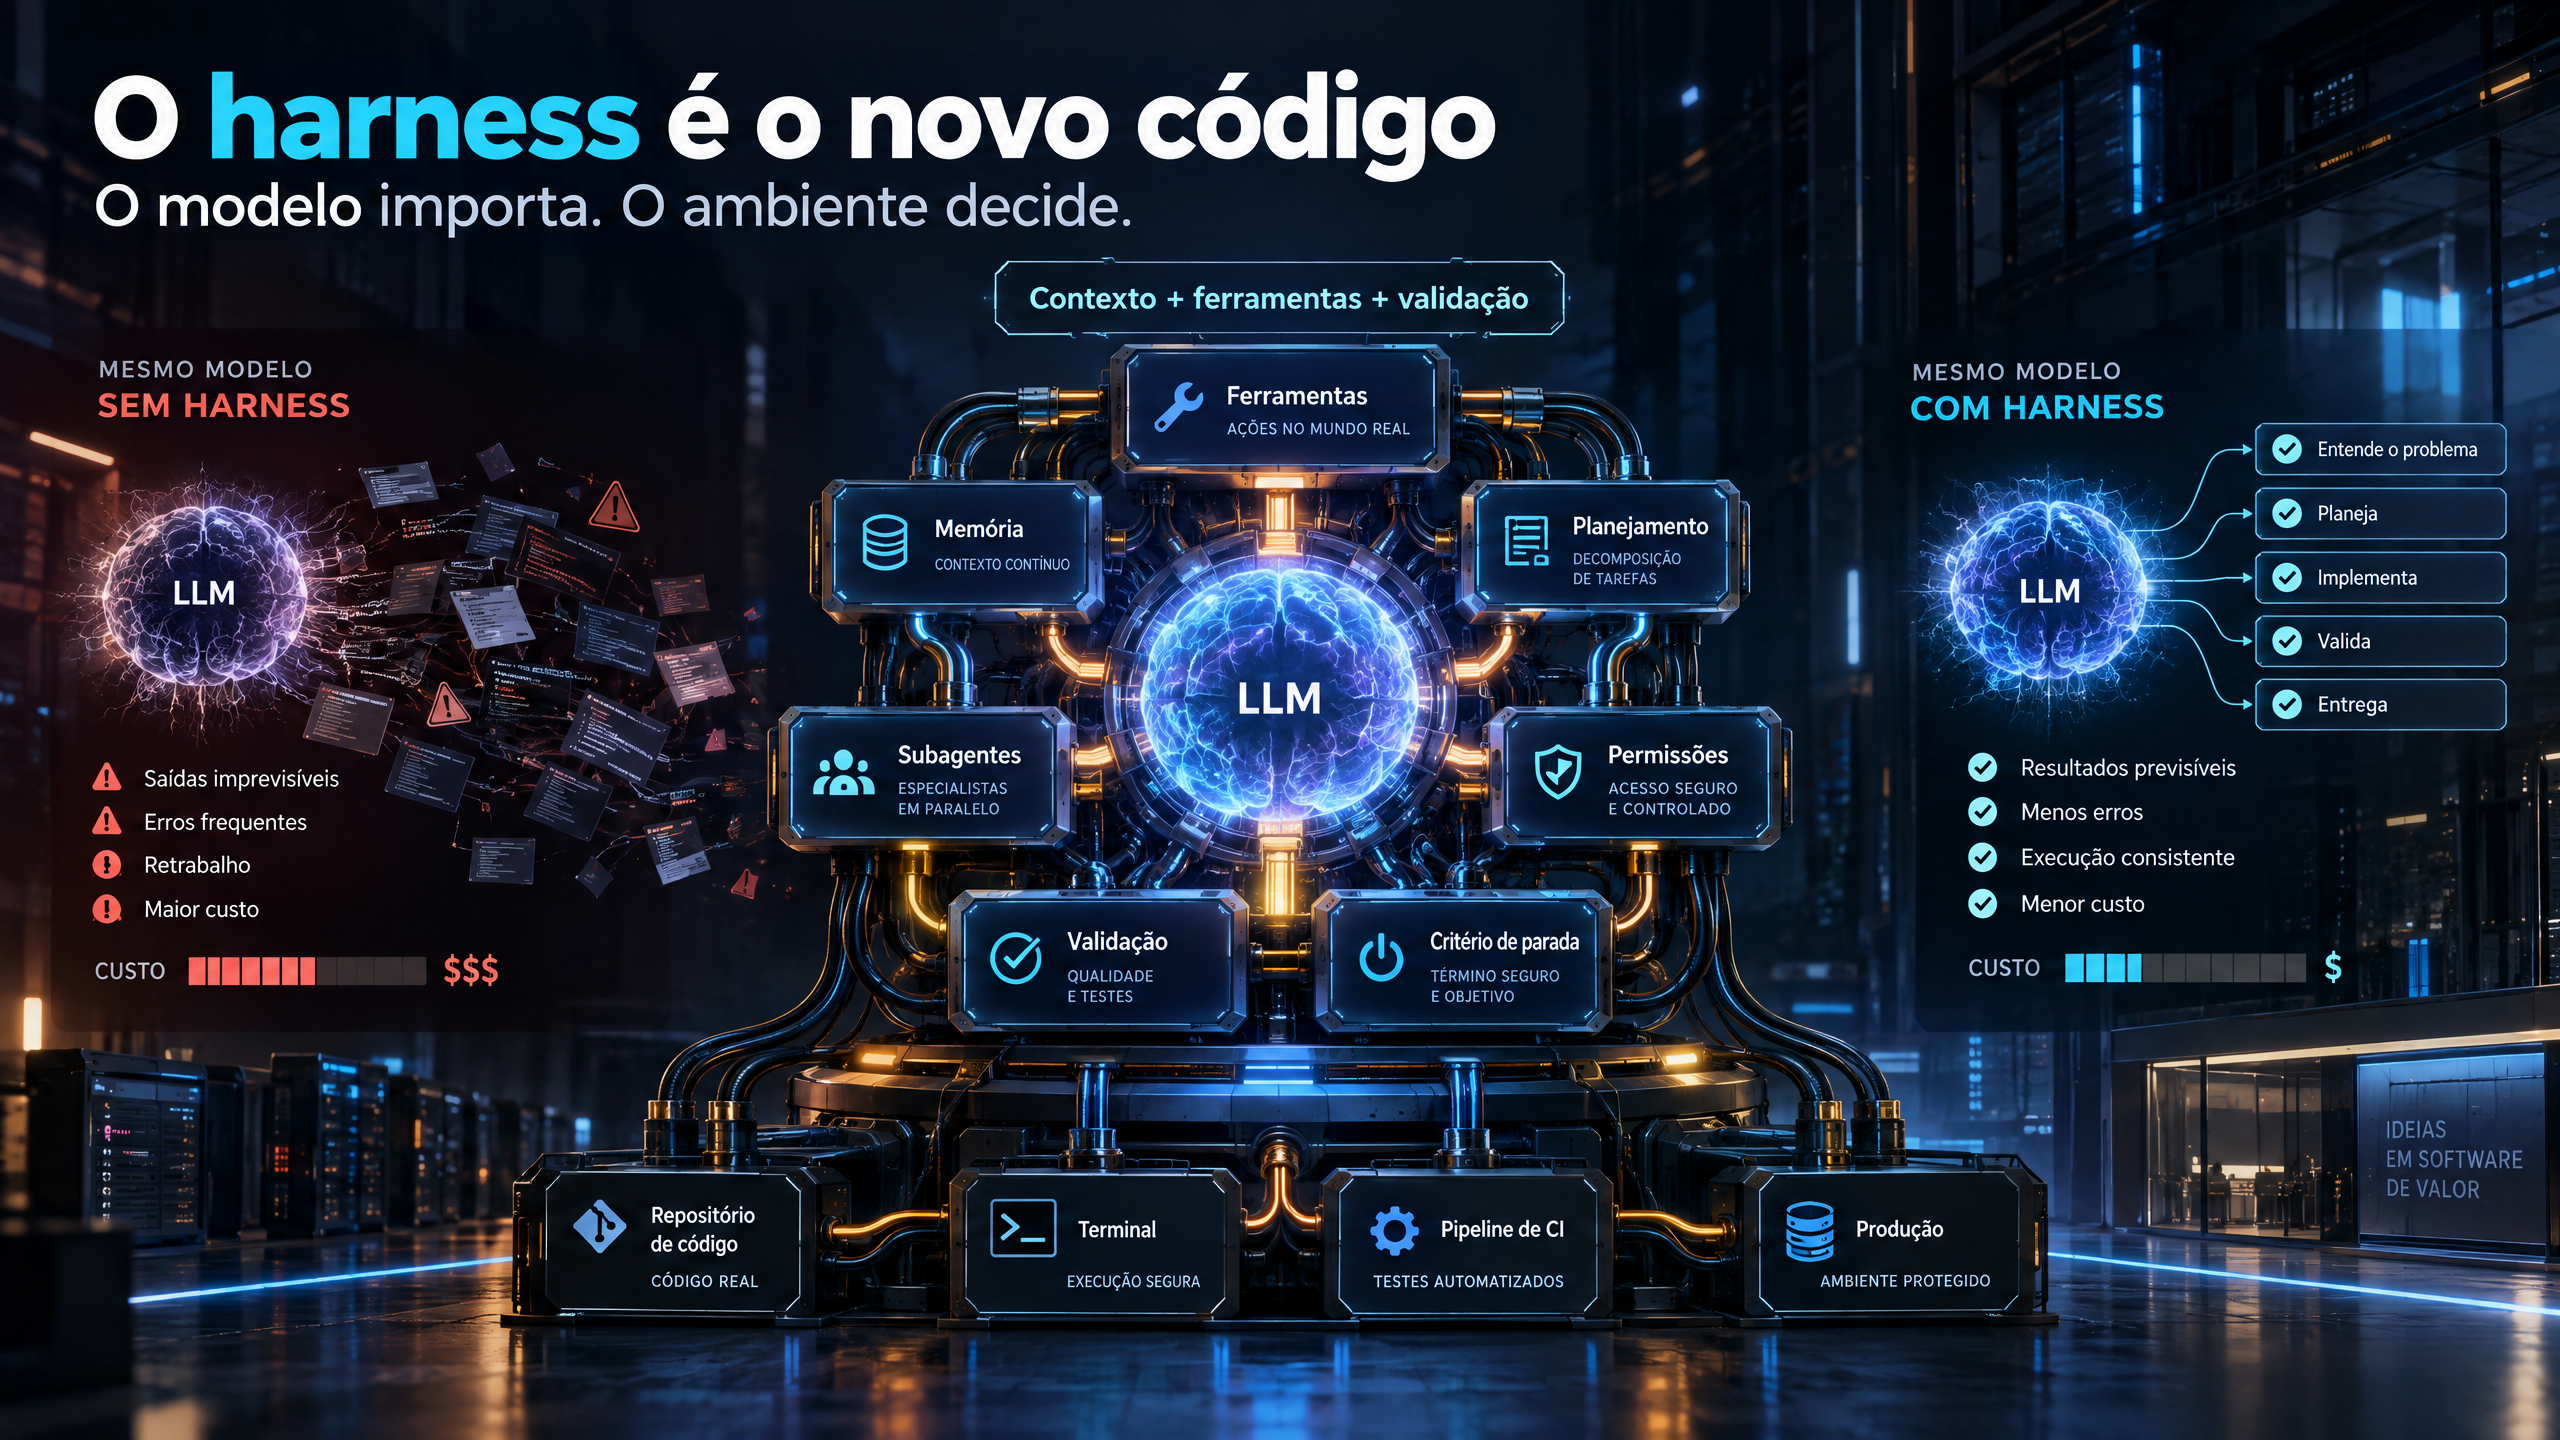
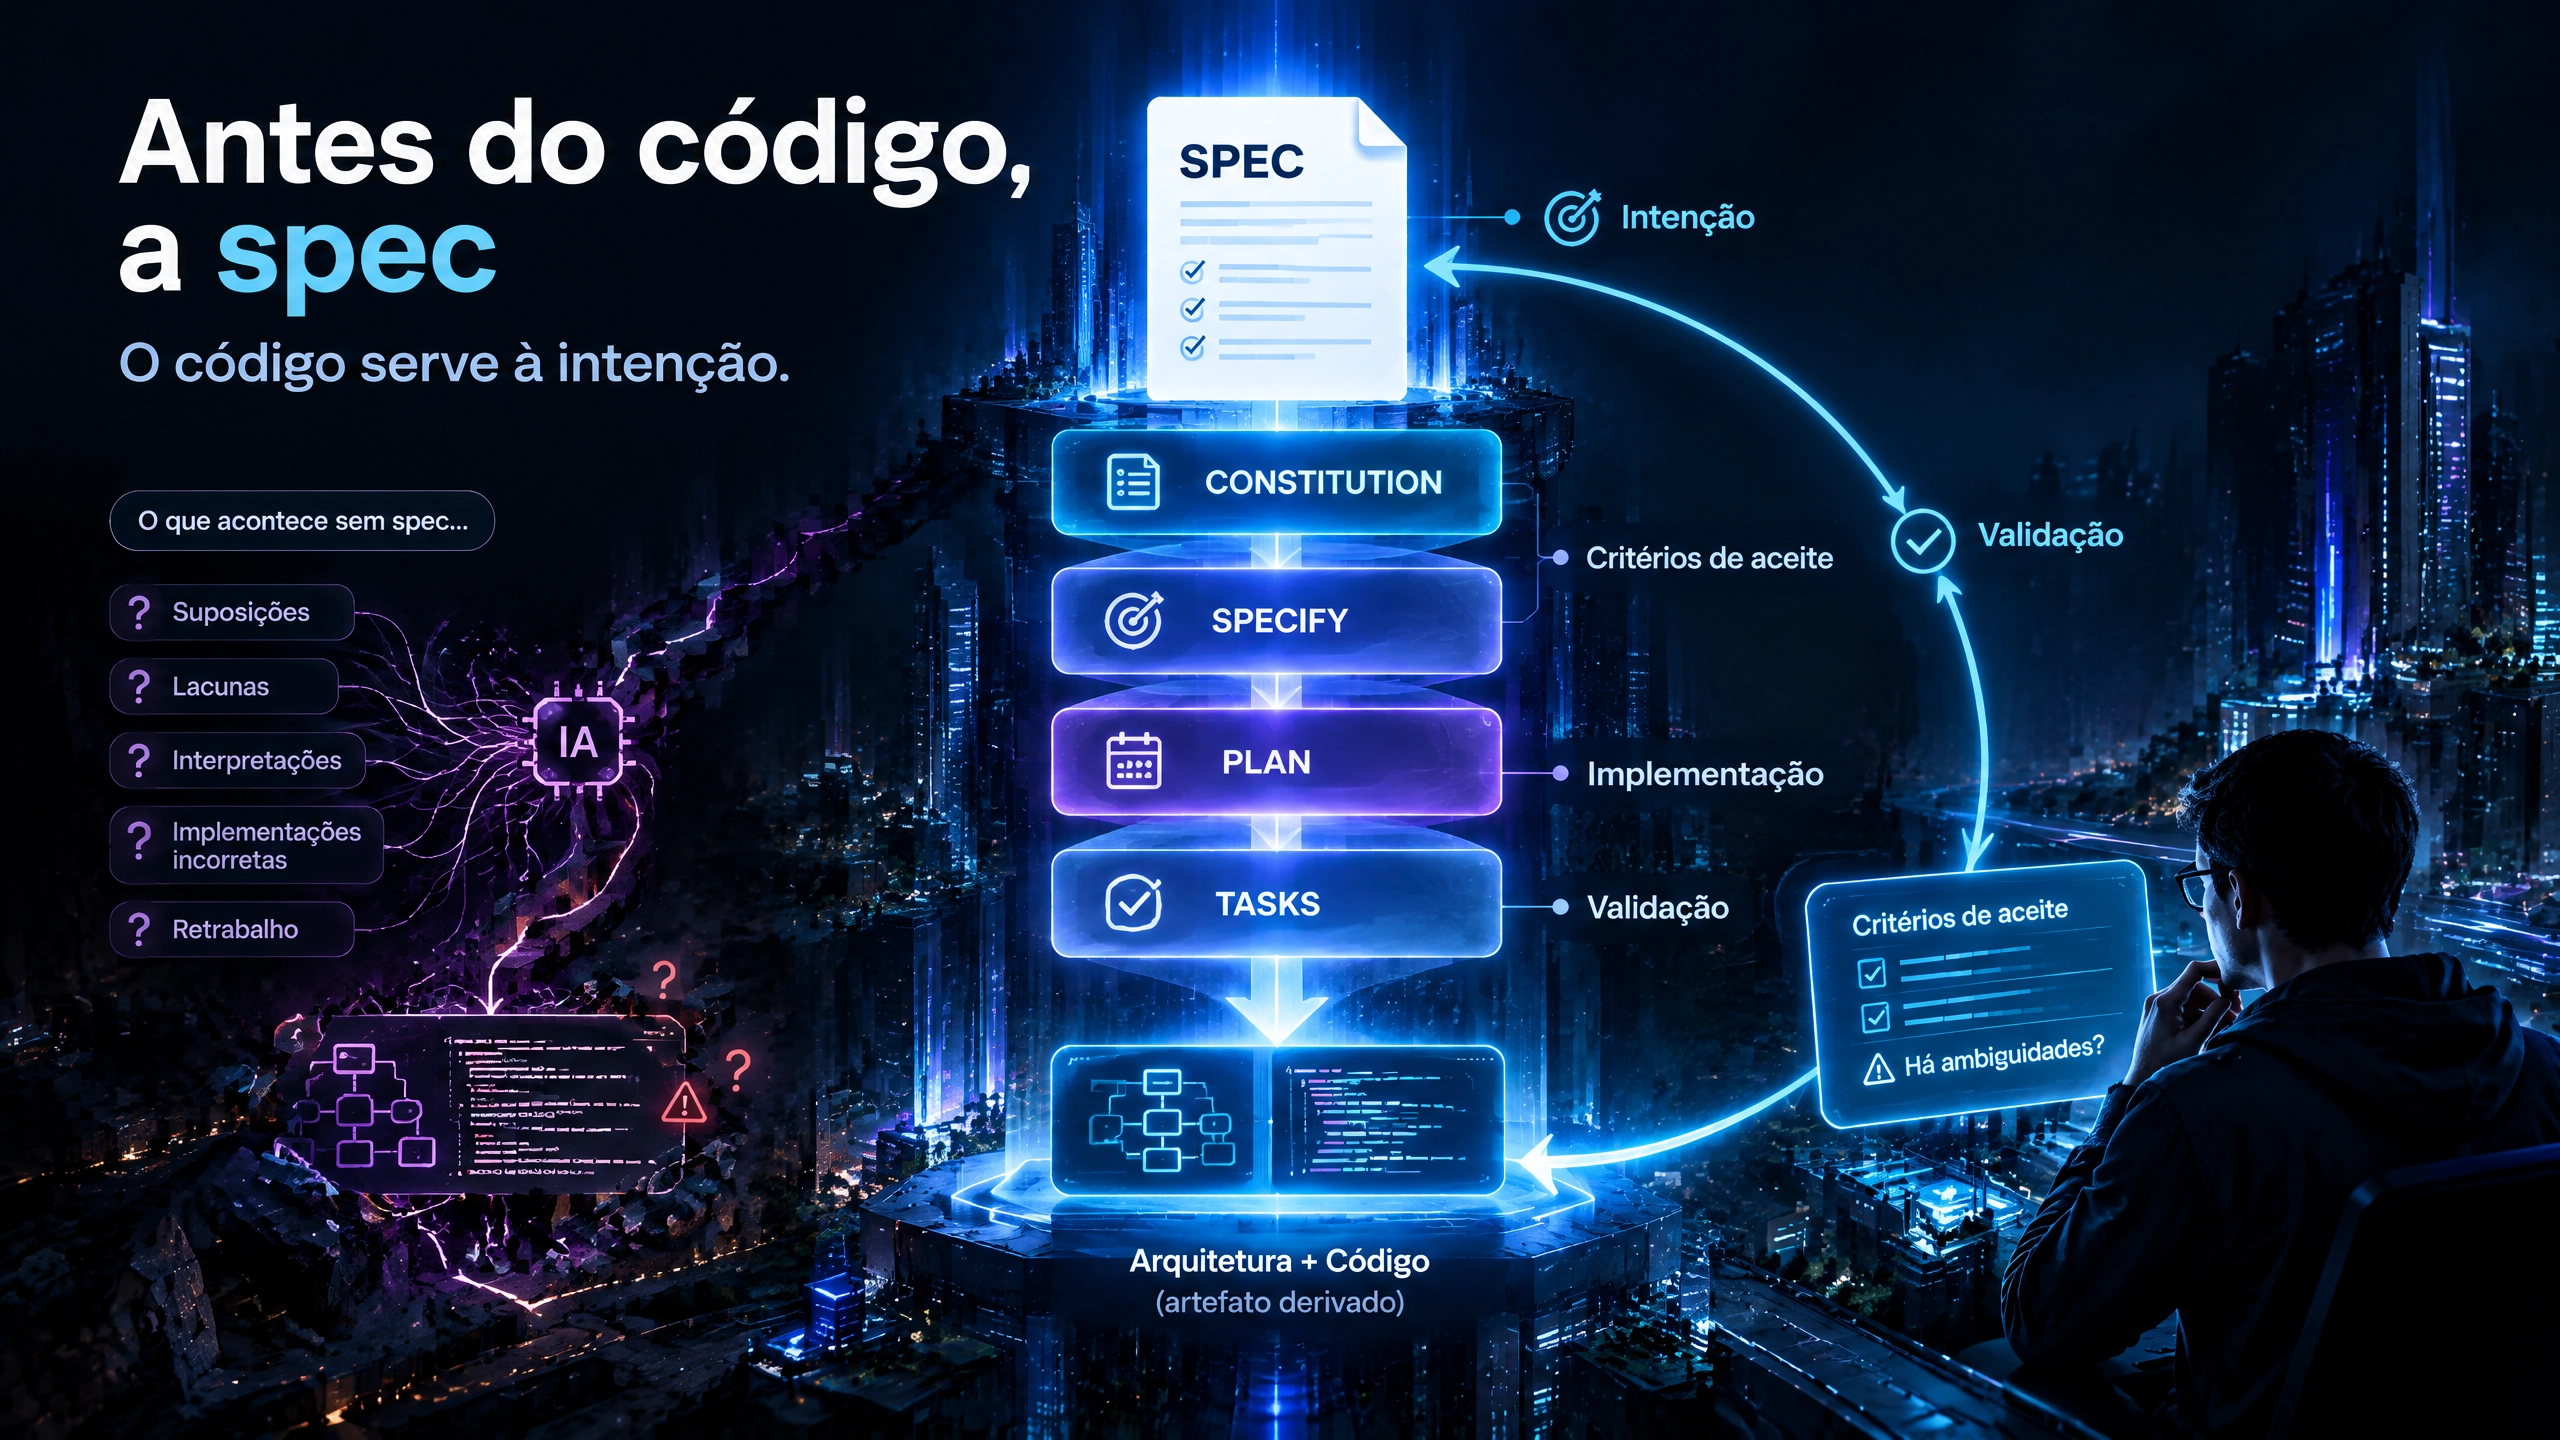
O agente não conhece as regras da organização até alguém colocá-las no fluxo. Wiki estática não basta. O que funciona é contexto executável: skills, rules, catálogo, políticas que o agente consulta antes de agir.
| Iniciativa / Framework | Foco Principal de Governança | Mecanismo de Controle |
|---|---|---|
| Microsoft ACS | Ciclo de vida e checkpoints do agente | Contratos portáteis em YAML e SDK .NET |
| GitHub Control Plane | Visibilidade administrativa e permissões MCP | Audit logs (actor_is_agent) e allowlist de MCP |
| Grid Dynamics Rosetta | Políticas de arquitetura e SDLC | Instructions versionadas + human-in-the-loop |
| AgentGuard | Controle de acesso a ferramentas (Tool calls) | Validação runtime baseada em atributos (ABAC) |
| Trace-Based Governance | Observabilidade de ações executadas | Gateway MCP focado em execução e proveniência |
A AgentGuard Foundation publicou um paper que formaliza isso como trace-based governance: um gateway MCP que captura evidência estruturada de tool calls, proveniência de dados e aprovações humanas, sem acesso à cadeia de pensamento interna do modelo. A governança opera sobre o que é observável — a execução —, não sobre o que o modelo "pensou".
O AI-GRACE propõe um método de assessment que conecta objetivos e obrigações a capacidades técnicas e arquitetura lógica. O framework organiza sete domínios de risco, incluindo "AI Behavior & Authority" — a preocupação de que o agente raciocine mal, manuseie input ambíguo, selecione ferramentas incorretamente, derive do seu objetivo ou tente ação não autorizada.
Por que isso importa para a engenharia de software
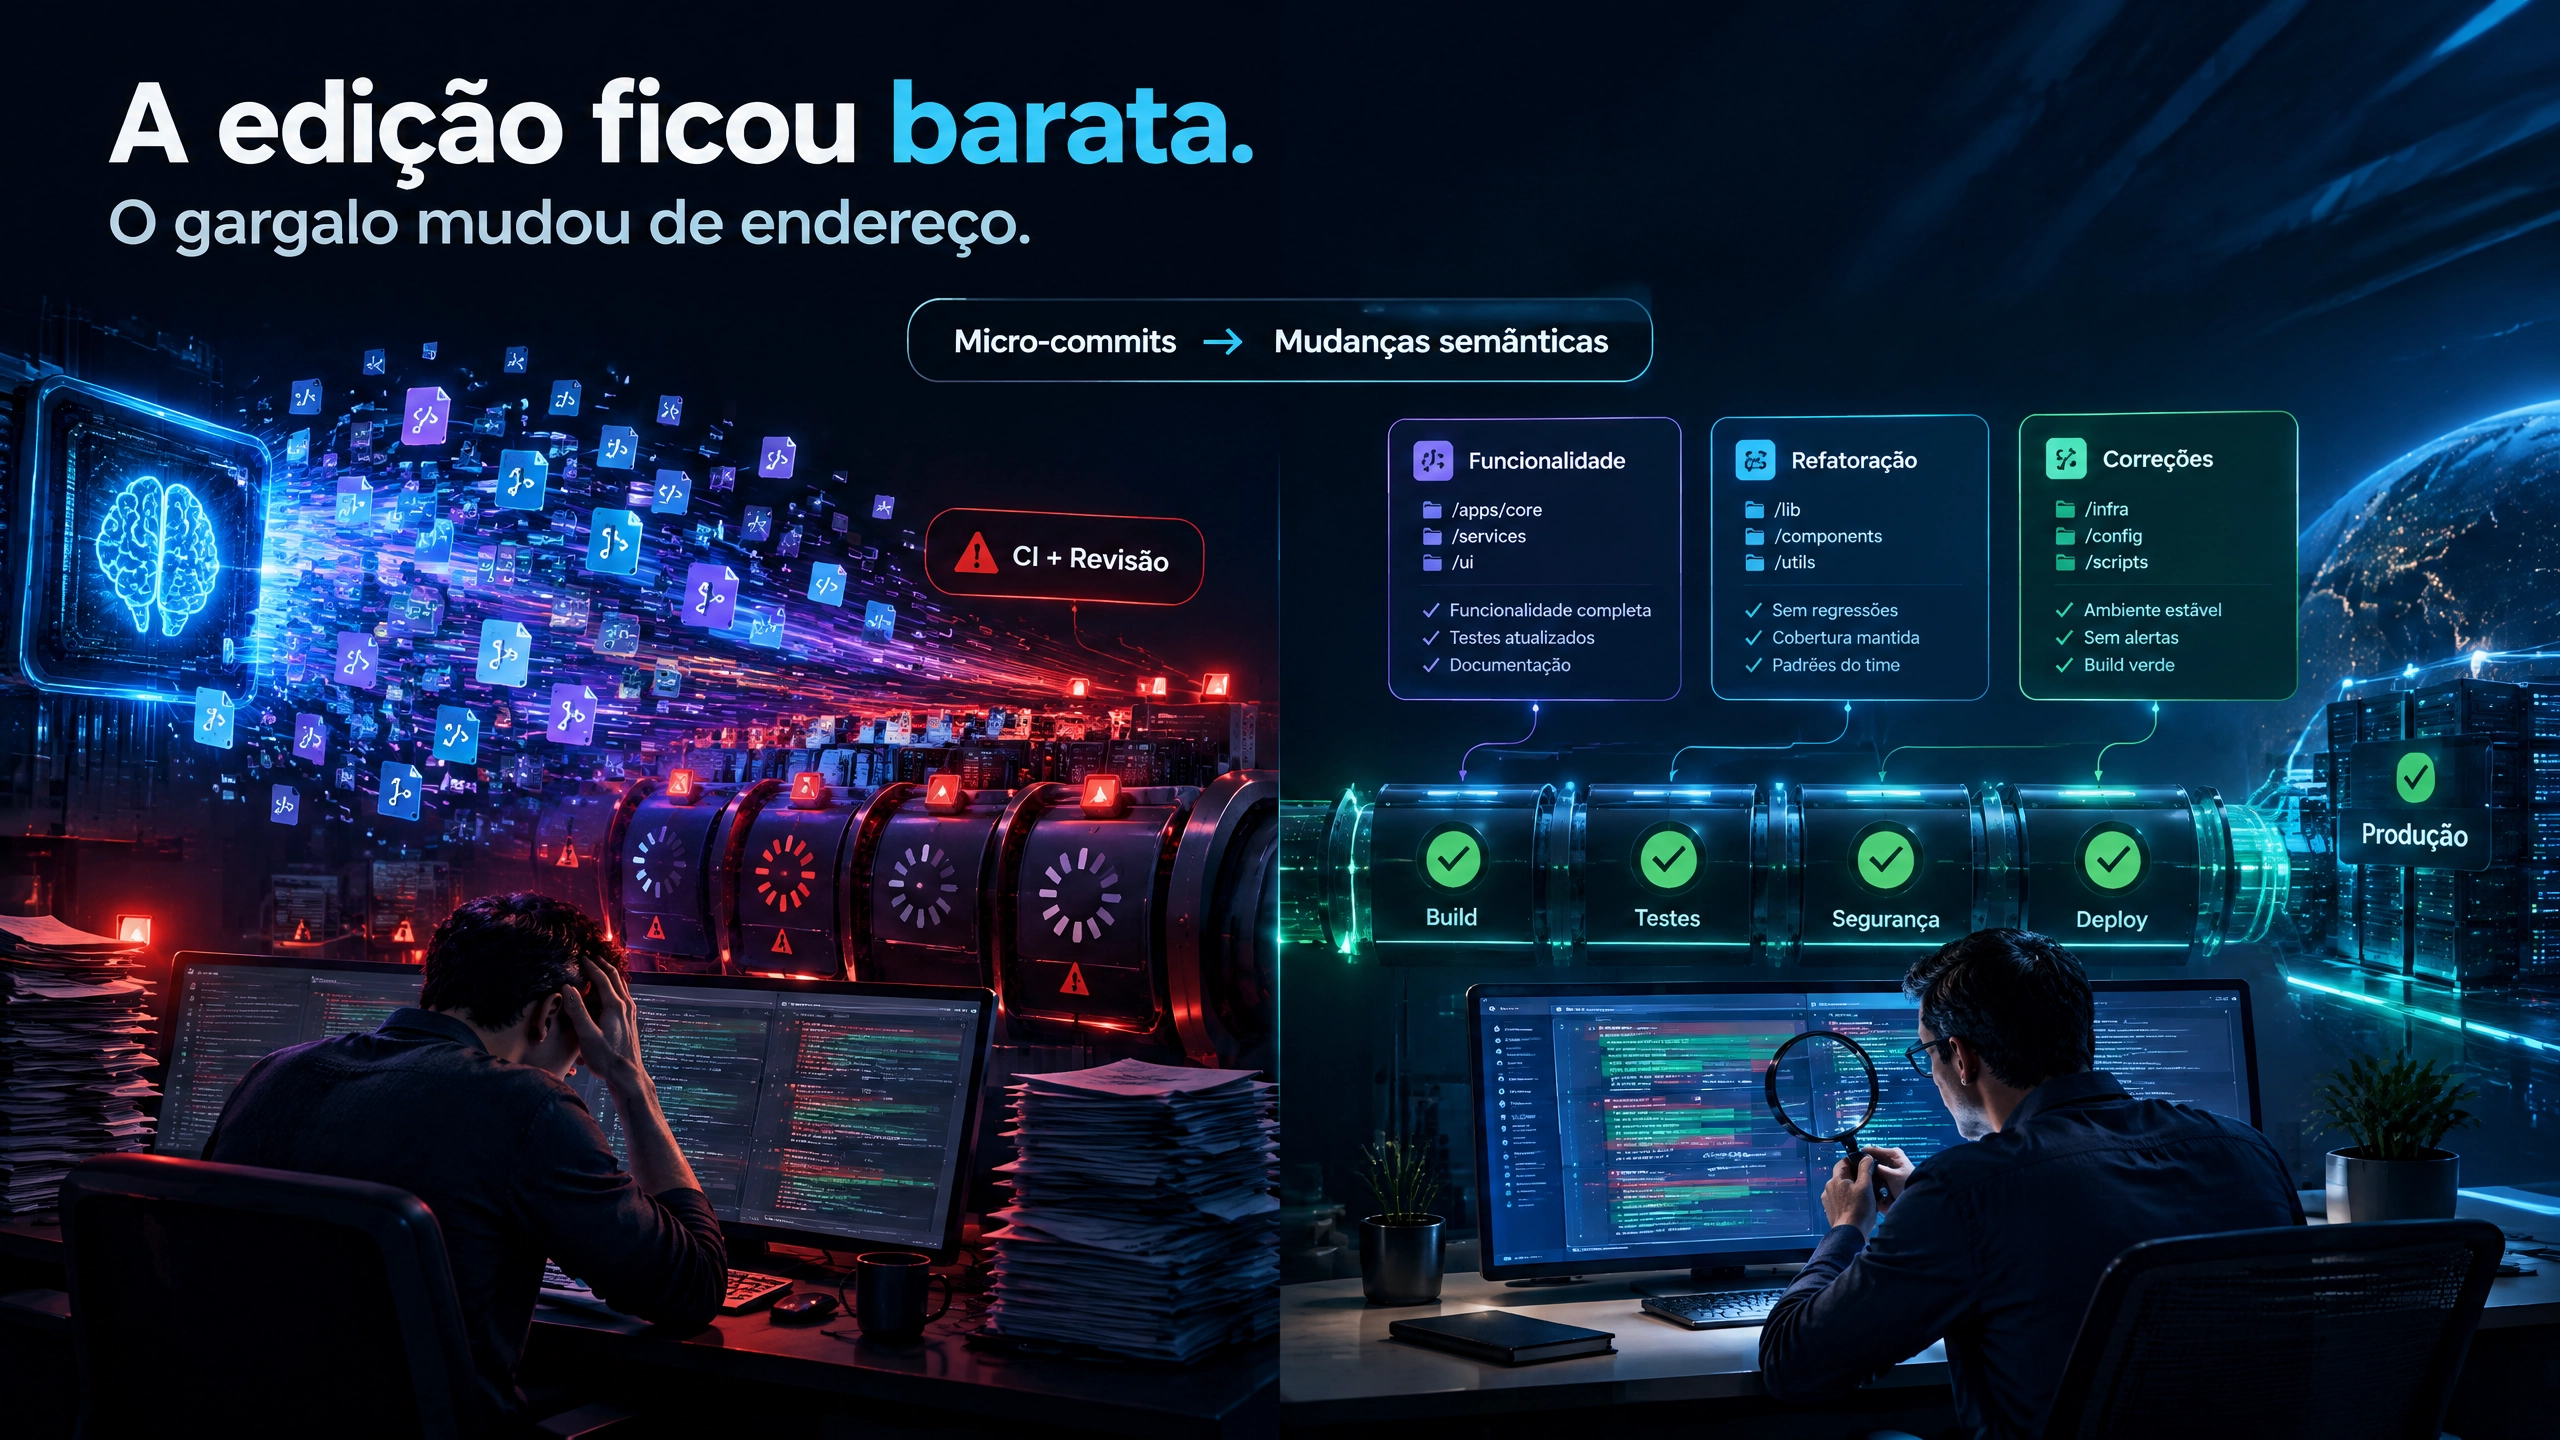
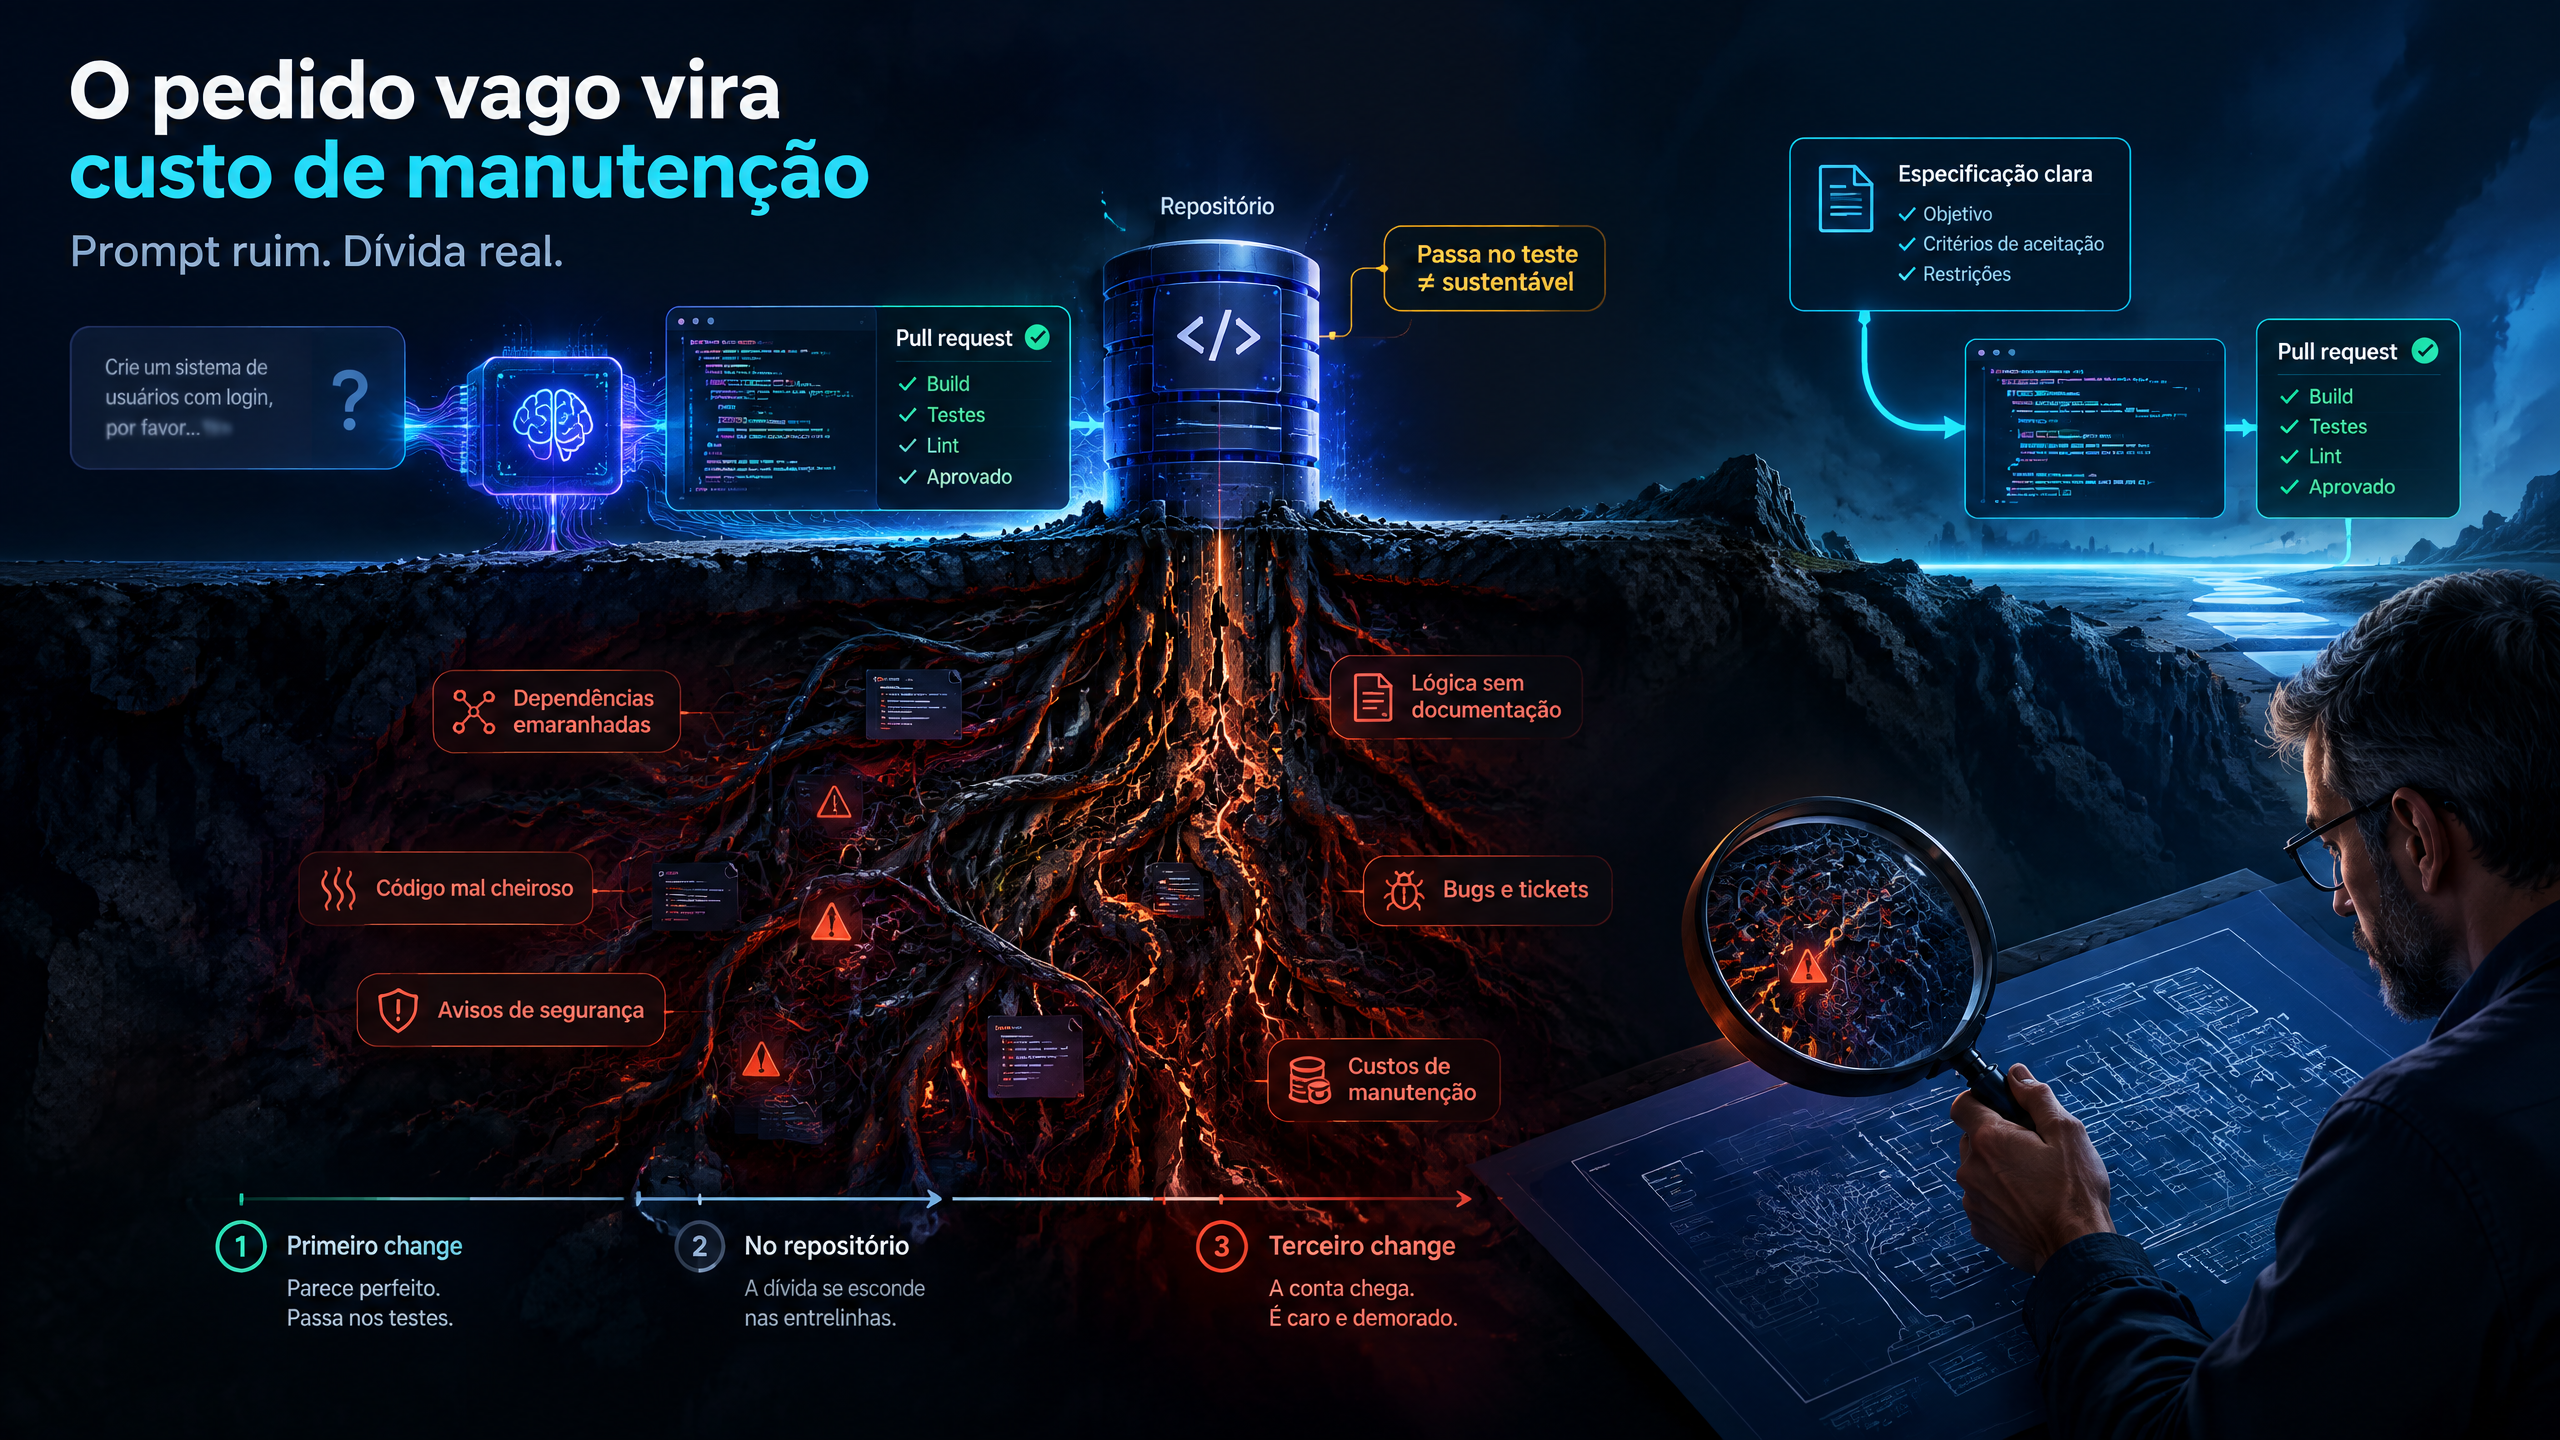
Sem governança, o volume de geração sobe e a consistência cai. Padrões de arquitetura se diluem. Compliance é ignorado porque o agente não tinha como saber. A fila de revisão herda o que deveria ter sido barrado antes.
Com governança mínima — dono, escopo, contexto permitido, ponto de validação humana —, o time deixa de tratar cada agente como exceção e passa a tratar a frota com regra. O ganho deixa de ser só velocidade de código e passa a ser previsibilidade do que entra em produção.
Isso não elimina a necessidade de supervisão humana. Concentra a responsabilidade no lugar certo: definir o que o agente pode fazer, com qual evidência e sob qual limite.
📖 Leitura Recomendada
Quem quiser aprofundar o tema de forma estruturada — do contexto à governança de agentes — encontra o assunto tratado na coleção Engenharia de Software Assistida por IA, em especial no Volume VIII — Engenharia de Contexto e Governança de IA.
💡 Destaques:
- ✅ Cupom de 30% OFF nos eBooks:
LEIA30 - ✅ Disponível também no Kindle Unlimited
📚 Fontes da Pesquisa
- Microsoft Source Asia – From AI Adoption to Agent Governance (julho/2026).
- GitHub Blog – Enterprise AI Controls & agent control plane now generally available (fevereiro/2026).
- Grid Dynamics – Rosetta (2026).
- Red Hat Developer – Preventing compliance violations with AI coding agents (setembro/2026).
- IEEE Xplore – Trace-Based Governance for Agentic AI (julho/2026).
- Microsoft Foundry Blog – Agent Control Specification (junho/2026).
- AgentGuard – Attribute-Based Access Control Framework (arXiv, 2026).
- AI-GRACE – arXiv (setembro/2026).
#EngenhariaDeSoftware #IA #InteligenciaArtificial #GovernancaDeAgentes #AgentGovernance #PolicyAsCode #HumanInTheLoop #CodeReview #FuturoDaEngenharia #EngenhariaDeSoftwareAssistidaPorIA